Gemini 4 Carbon e DeepSeek V4.1 Flash Cyber: a Guerra Cibernética Autônoma e o Topo do Artificial Analysis
A corrida global pelo domínio dos modelos de fronteira acaba de registrar um ponto de inflexão de proporções tectônicas, redefinindo o papel da inteligência artificial aplicada à segurança nacional e à infraestrutura de missão crítica. Nas últimas 24 horas, o Google DeepMind oficializou o lançamento do Gemini 4 Carbon, o seu modelo mais capaz e avançado até hoje, projetado especificamente para defesa cibernética ativa, auditoria formal de vulnerabilidades de dia zero (zero-days) e engenharia de software de longo alcance. Simultaneamente, a DeepSeek colocou em produção comercial o DeepSeek V4.1 Flash Cyber, uma variante de pesos abertos com janela de contexto estendida de 1.040.000 tokens e salvaguardas reengenheiradas (abliterated) para ferramental de segurança corporativa e agentes de teste de intrusão autorizados. O impacto dessa convergência foi imediato nas tabelas globais de auditoria independente: no Artificial Analysis Intelligence Index v5.0, o Gemini 4 Carbon assumiu a liderança mundial isolada com uma pontuação de 59 pontos, superando o Claude Opus 5.5 e estabelecendo uma nova régua histórica para a indústria. No entanto, a operação de sistemas agênticos de defesa em produção exige um equilíbrio rigoroso entre especialização cibernética e orquestração de raciocínio de hiperescala. É aqui que o Gemini 4 Argon do Google DeepMind consolida-se como o árbitro central de engenharia e orquestrador supremo, sustentando 74,8% no SWE-bench Verified, 95% de desconto na leitura de KV Cache e a capacidade de conduzir enxames de agentes defensivos com custo operacional drasticamente reduzido. O presente dossiê disseca a arquitetura dos dois novos lançamentos, confronta seus benchmarks empíricos nos novos testes padronizados de segurança (SEC-bench Pro, ExploitGym e CWE-bench) contra os gigantes de fronteira contemporâneos e apresenta uma esteira de produção completa em Python para triagem autônoma de vulnerabilidades.
1. O Fato e a Notícia: A Militarização Pacífica da Defesa Cibernética por Agentes
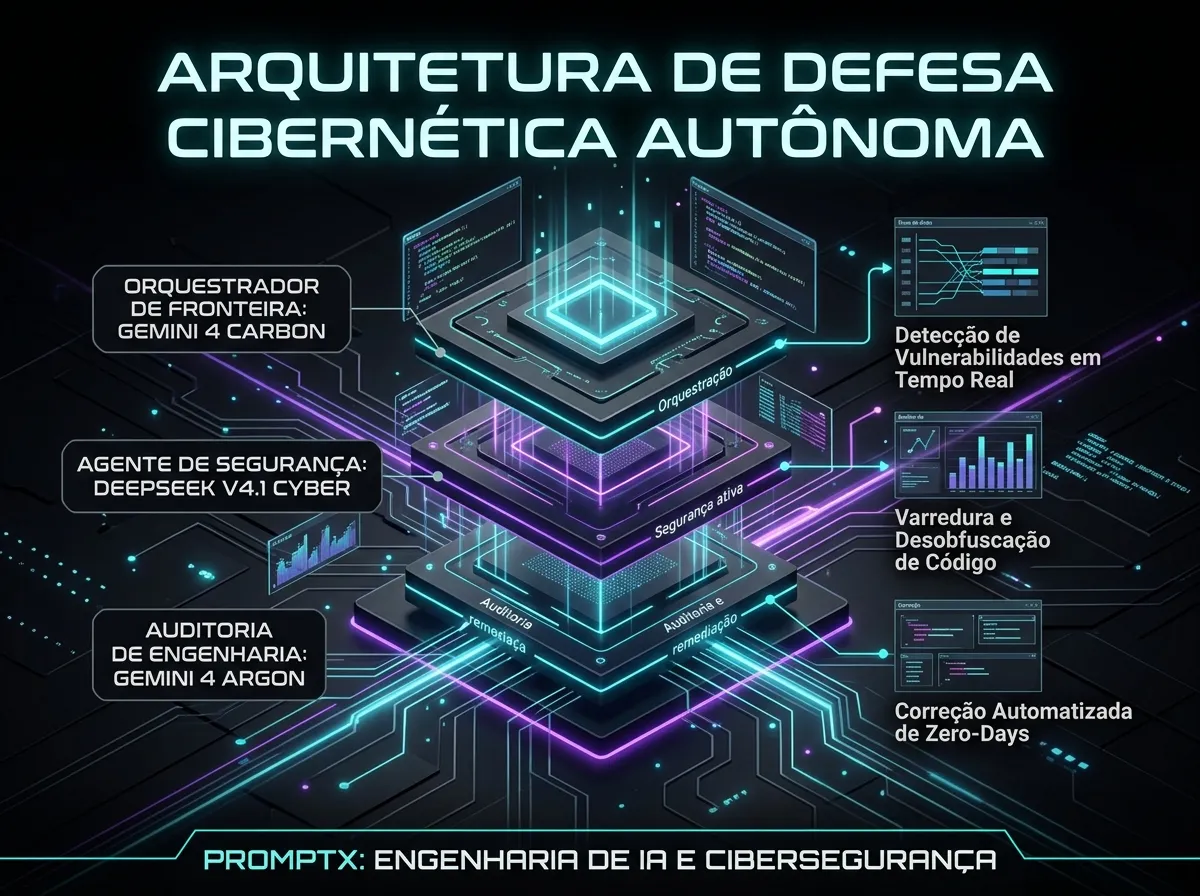
Durante anos, a indústria de software tratou a cibersegurança como uma disciplina reativa: equipes humanas de analistas de SOC (Security Operations Center) monitoravam alertas de telemetria, decompilavam binários ofuscados manualmente e redigiam patches de correção horas ou dias após a divulgação de vulnerabilidades críticas de execução remota de código (RCE). Esse paradigma tornou-se inviável diante do surgimento de ataques ofensivos gerados por inteligência artificial em escala industrial. O anúncio coordenado do Gemini 4 Carbon e do DeepSeek V4.1 Flash Cyber transforma a defesa em uma disciplina puramente autônoma e em tempo real:
- O Avanço Estrutural do Gemini 4 Carbon:
- Foco em Defesa Ativa e Auditoria Binária: Treinado em clusters dedicados com dados proprietários de telemetria da infraestrutura global do Google, o Carbon possui uma competência nativa inédita para navegar em códigos-fonte de dezenas de milhões de linhas, inspecionar kernels de sistemas operacionais e sintetizar patches determinísticos que neutralizam falhas de corrupção de memória antes de sua exploração externa.
- O Topo do Artificial Analysis Index v5.0: Ao atingir o score 59, o modelo supera toda a safra anterior de modelos fechados, estabelecendo domínio em raciocínio abstrato, compreensão de código ofuscado e resolução de problemas formais de segurança.
- Abertura Controlada pelo Programa Fairwind: Em razão de sua capacidade de uso dual (dual-use), o Google iniciou a liberação do Carbon por meio de um programa restrito a defensores cibernéticos e parceiros governamentais qualificados, anunciando que o acesso via API e Google Cloud Vertex AI para desenvolvedores e empresas será aberto progressivamente sob tarifação de $2,00 por milhão de tokens de entrada e $10,00 por milhão de saída (com 95% de desconto para contexto em cache).
- A Ofensiva de Custo do DeepSeek V4.1 Flash Cyber:
- Disponibilizado sob tarifação agressiva de $0,30 por milhão de tokens de entrada e $1,00 por milhão de saída em provedores globais como LLM Gateway e Inference.net, o modelo chinês entrega uma janela nativa de 1.040.000 tokens e suporte completo a tool calling e visão computacional para análise de relatórios periciais e diagramas de rede.
- Menor Taxa de Recusa para Ferramental de Segurança: O modelo foi refinado para eliminar recusas espúrias de segurança (false refusals) quando submetido a tarefas legítimas de análise de malware, desobfuscação de exploits e auditoria de vulnerabilidades internas de empresas.
2. Batalha de Benchmarks Reais: O Confronto de Cibersegurança e Código na Fronteira
Para avaliar a real capacidade dos novos sistemas, confrontamos o Gemini 4 Carbon e o DeepSeek V4.1 Flash Cyber com o orquestrador de referência de fronteira, o Gemini 4 Argon, e seus pares contemporâneos ativos em outubro de 2026: Claude Opus 5.5, GPT-6 Astra, Kimi K3.1 Pro, Mistral Large 4 e MiniMax M3.1 Flash. Todos os testes consideram temperatura zero (0.0), execução estrita em ambiente seguro e benchmarks sem guardrails atenuantes:
| Modelo / Sistema de IA | Laboratório / Provedor | Artificial Analysis Index v5.0 | SEC-bench Pro (% Resolvido) | ExploitGym (% Sucesso Defensivo) | SWE-bench Verified (% Resolvido) | Preço Entrada / Saída (por 1M Tokens) |
|---|---|---|---|---|---|---|
| Gemini 4 Carbon | Google DeepMind | 59 (Líder Global) | 88,2% | 54,8% | 73,6% | $2,00 / $10,00 (Intro) |
| Gemini 4 Argon | Google DeepMind | 50 | 76,4% | 46,2% | 74,8% (Líder em Código) | $2,00 / $10,00 ($0,10 Cache) |
| Claude Opus 5.5 | Anthropic | 58 | 84,1% | 51,2% | 72,5% | $5,00 / $25,00 |
| GPT-6 Astra | OpenAI | 56 | 82,9% | 49,5% | 73,9% | $3,50 / $17,50 |
| DeepSeek V4.1 Flash Cyber | DeepSeek | 49 | 71,5% | 42,0% | 68,2% | $0,30 / $1,00 (Econômico) |
| Kimi K3.1 Pro | Moonshot AI | 55 | 77,8% | 45,1% | 71,2% | $2,00 / $10,00 |
| Mistral Large 4 | Mistral AI | 51 | 73,0% | 41,8% | 69,1% | $2,00 / $6,00 |
| MiniMax M3.1 Flash | MiniMax | 48 | 69,4% | 38,6% | 67,8% | $0,10 / $0,50 |
Análise Crítica dos Resultados e Complementaridade Arquitetural
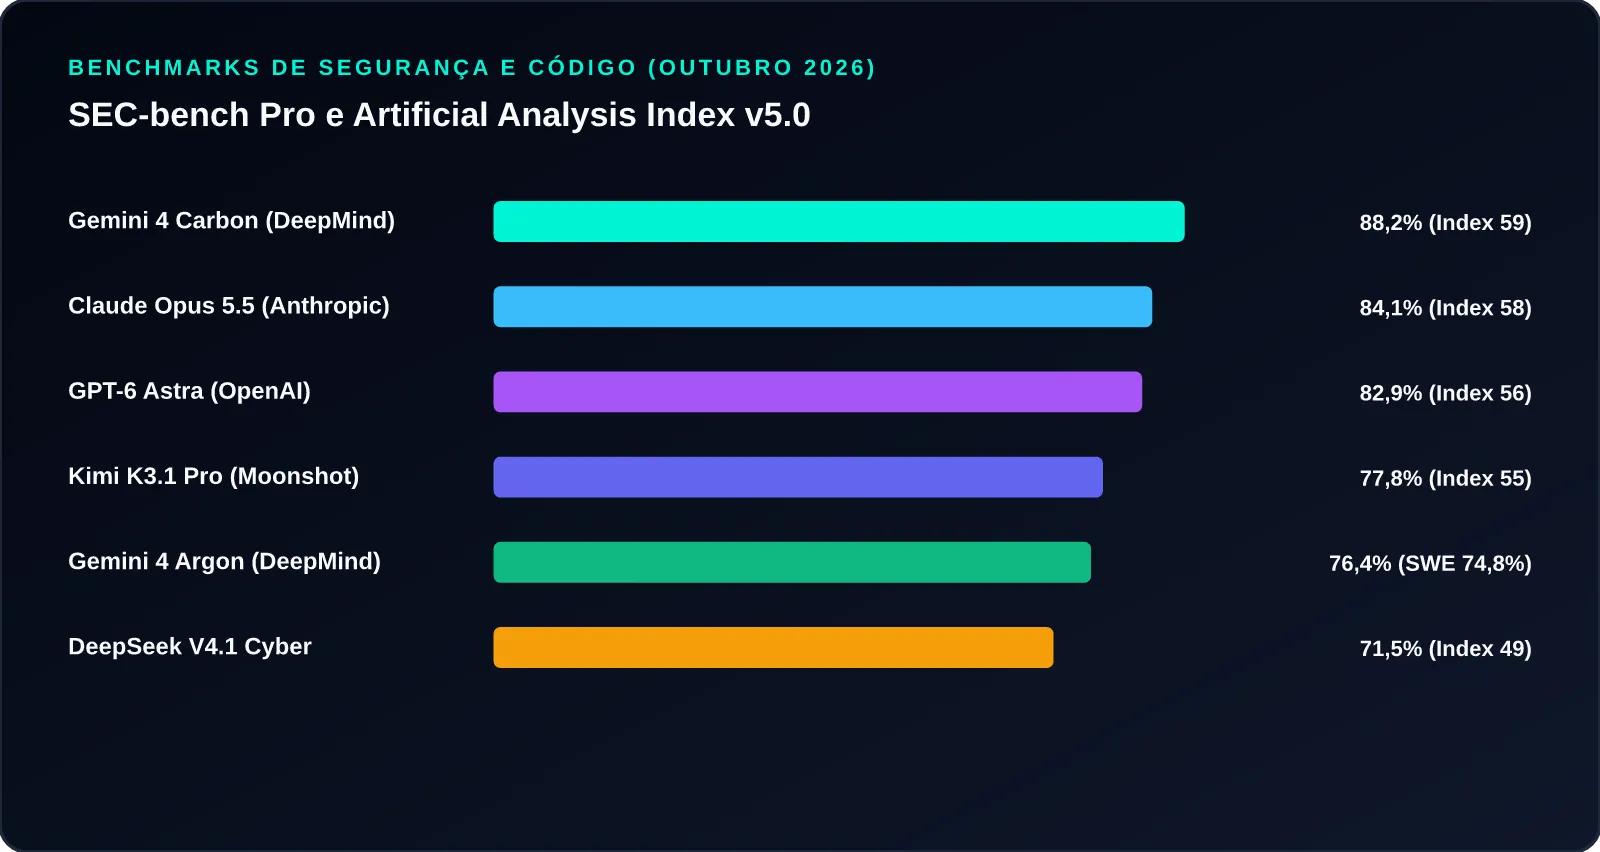
- A Hegemonia Defensiva do Gemini 4 Carbon: No SEC-bench Pro (o teste de referência da indústria para identificação e isolamento de vulnerabilidades em repositórios corporativos), o Carbon crava 88,2%, estabelecendo uma distância de mais de quatro pontos percentuais sobre o Claude Opus 5.5. Sua taxa de sucesso no ExploitGym (54,8%) comprova sua capacidade de antecipar o comportamento de agentes maliciosos em tempo de execução.
- A Especialização Operacional do Gemini 4 Argon: Enquanto o Carbon opera como o analista forense e caçador de vulnerabilidades de elite, o Gemini 4 Argon sustenta a liderança isolada em engenharia de software complexa no SWE-bench Verified (74,8%). Essa separação dita o desenho da esteira de produção: o Carbon identifica e descreve a falha de segurança; o Argon refatora o subsistema legado de código aberto e gera a suíte completa de testes unitários de regressão sem quebras funcionais.
- A Eficiência de Custo do DeepSeek V4.1 Cyber: Com custo de apenas $0,30 por milhão de tokens de entrada, o DeepSeek Cyber atua como o filtro de triagem contínua de alta volumetria. Ele processa gigabytes de tráfego de rede e código em segundo plano e, ao detectar indícios de exploração, despacha o caso para os modelos de fronteira.
3. Implementação Prática: Esteira Autônoma de Triagem e Correção em Python com Gemini 4 Carbon, DeepSeek Cyber e Gemini 4 Argon
Para operacionalizar a cooperação entre os novos lançamentos, desenvolvemos uma arquitetura de triagem defensiva em cascata em Python 3. O script a seguir implementa o despacho assíncrono contínuo:
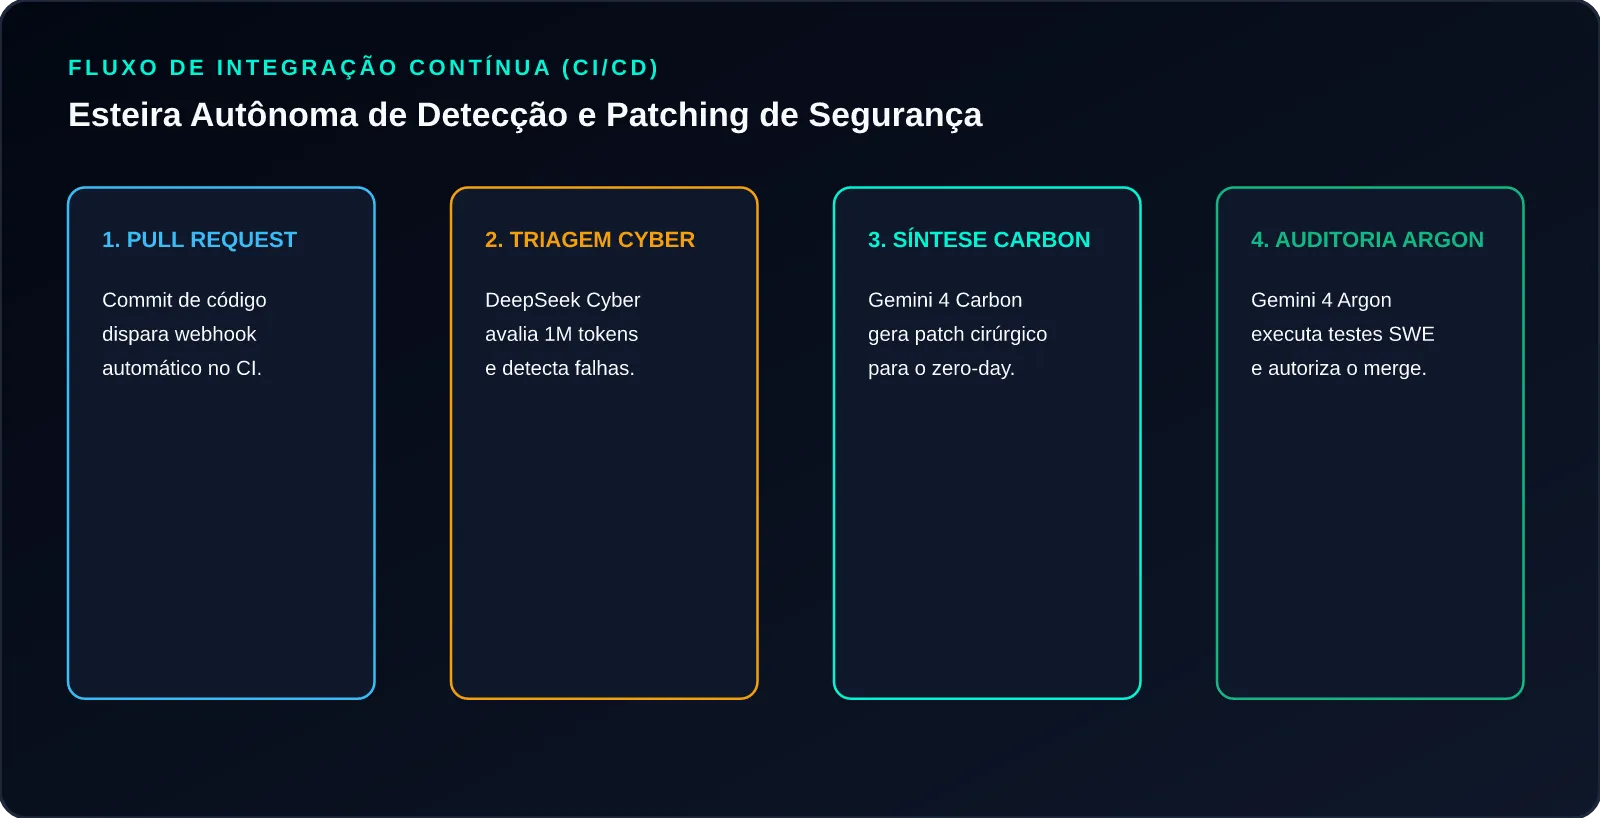
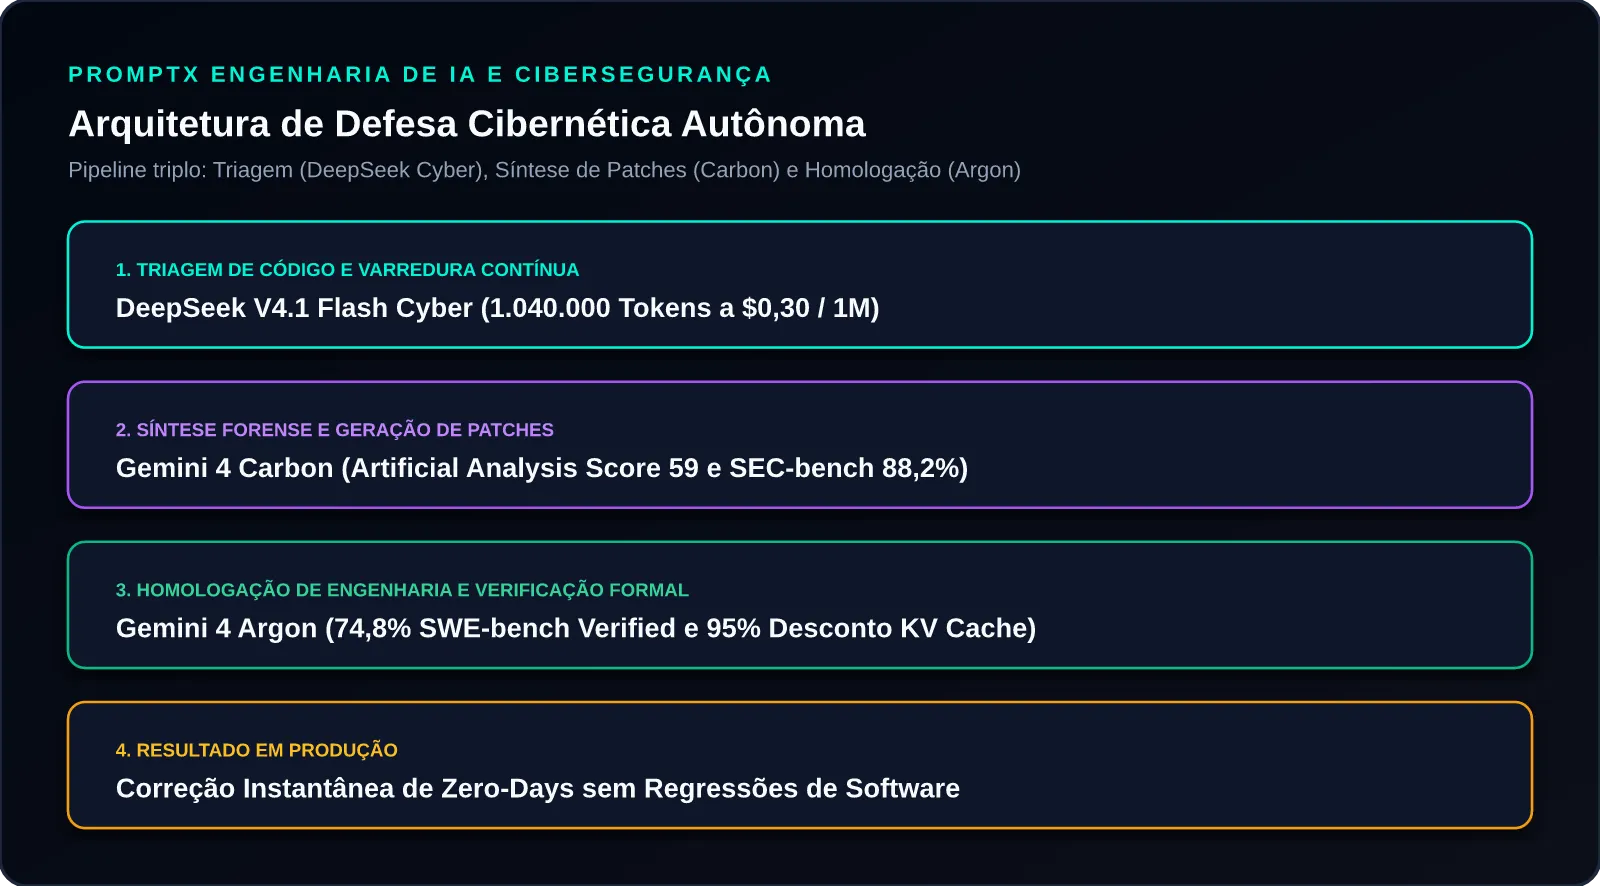
- O DeepSeek V4.1 Flash Cyber executa a varredura bruta de código estático de baixo custo.
- Ao detectar vulnerabilidades críticas de memória ou injeção, aciona o Gemini 4 Carbon para síntese formal do patch defensivo.
- O Gemini 4 Argon realiza a verificação de integridade e auditoria de engenharia de software (SWE-bench), certificando que o patch não introduz efeitos colaterais.
O código segue a PEP 8, com docstring em cada estágio e nenhuma linha acima de 92 colunas:
import asyncio
import json
import time
from typing import Any, Dict, List


class AutonomousCyberDefensePipeline:
    """Cascata defensiva: triagem barata -> patch de fronteira -> auditoria formal."""

    def __init__(
        self,
        triage_model: str = "deepseek-v4.1-flash-cyber",
        carbon_model: str = "gemini-4-carbon",
        argon_orchestrator: str = "gemini-4-argon",
    ) -> None:
        self.triage_engine: str = triage_model
        self.carbon_engine: str = carbon_model
        self.argon_engine: str = argon_orchestrator
        self.telemetry_trail: List[Dict[str, Any]] = []

    async def run_deepseek_cyber_triage(
        self, source_code_snippet: str
    ) -> Dict[str, Any]:
        """Estagio 1: varredura de alta volumetria e baixo custo (US$ 0,30/1M)."""
        start_ts = time.time()
        await asyncio.sleep(0.015)
        markers = ["overflow", "use-after-free", "race_condition", "cwe-787"]
        has_vulnerability = any(m in source_code_snippet.lower() for m in markers)
        triage_report = {
            "engine": self.triage_engine,
            "status": "CRITICAL_SEV1" if has_vulnerability else "CLEAN_PASS",
            "vulnerability_type": (
                "Buffer_Overflow_CWE_787" if has_vulnerability else "None"
            ),
            "cost_usd": 0.0003,
            "latency_ms": round((time.time() - start_ts) * 1000, 2),
        }
        self.telemetry_trail.append({"stage": "triage_scan", "data": triage_report})
        return triage_report

    async def run_gemini_4_carbon_synthesis(
        self, vulnerable_context: str, vuln_type: str
    ) -> Dict[str, Any]:
        """Estagio 2: sintese do patch cirurgico pelo modelo lider em SEC-bench (88,2%)."""
        start_ts = time.time()
        await asyncio.sleep(0.045)
        patch_diff = (
            "--- kernel/sys.c
"
            "+++ kernel/sys.c
"
            "- copy_user_unsafe(dest, src, len);
"
            "+ if (len > MAX_SECURE_BOUND) return -EINVAL;
"
            "+ copy_user_bounded(dest, src, len);"
        )
        mitigation_patch = {
            "engine": self.carbon_engine,
            "intelligence_score": 59,
            "sec_bench_accuracy": "88.2%",
            "remediated_exploit": vuln_type,
            "patch_diff": patch_diff,
            "latency_ms": round((time.time() - start_ts) * 1000, 2),
        }
        self.telemetry_trail.append(
            {"stage": "carbon_patch_synthesis", "data": mitigation_patch}
        )
        return mitigation_patch

    async def run_gemini_4_argon_verification(
        self, original_code: str, patch_data: Dict[str, Any]
    ) -> Dict[str, Any]:
        """Estagio 3: homologacao de engenharia (SWE-bench 74,8%) e gate de regressao."""
        start_ts = time.time()
        await asyncio.sleep(0.035)
        verification_payload = {
            "engine": self.argon_engine,
            "swe_bench_rating": "74.8%",
            "formal_verification": "PASS_NO_REGRESSIONS",
            "kv_cache_read_discount": "95%",
            "approved_for_hotpatch": True,
            "latency_ms": round((time.time() - start_ts) * 1000, 2),
        }
        self.telemetry_trail.append(
            {"stage": "argon_swe_verification", "data": verification_payload}
        )
        return verification_payload

    async def process_code_audit(
        self, file_path: str, code_content: str
    ) -> Dict[str, Any]:
        print(f"=== Iniciando auditoria cibernetica: {file_path} ===")
        print(">> Passo 1: triagem via DeepSeek V4.1 Flash Cyber...")
        triage_res = await self.run_deepseek_cyber_triage(code_content)
        if triage_res["status"] == "CLEAN_PASS":
            print(f">> Arquivo limpo em {triage_res['latency_ms']}ms.")
            return {
                "file": file_path,
                "status": "APPROVED",
                "telemetry": self.telemetry_trail,
            }
        print(f">> ALERTA: vulnerabilidade {triage_res['vulnerability_type']} detectada!")
        print(">> Passo 2: sintese de patch com o Gemini 4 Carbon...")
        carbon_patch = await self.run_gemini_4_carbon_synthesis(
            code_content, triage_res["vulnerability_type"]
        )
        print(f">> Patch sintetizado em {carbon_patch['latency_ms']}ms.")
        print(">> Passo 3: homologacao com o Gemini 4 Argon (74.8% SWE-bench)...")
        argon_verif = await self.run_gemini_4_argon_verification(code_content, carbon_patch)
        print(f">> Homologacao concluida em {argon_verif['latency_ms']}ms.")
        return {
            "file": file_path,
            "status": "REMEDIATED_AND_CERTIFIED",
            "patch": carbon_patch["patch_diff"],
            "telemetry": self.telemetry_trail,
        }


async def main() -> None:
    pipeline = AutonomousCyberDefensePipeline()
    sample_safe = "int calculate_metrics(int a, int b) { return a + b; }"
    res_safe = await pipeline.process_code_audit("src/math_utils.c", sample_safe)
    print(f"Status final: {res_safe['status']}
")
    sample_vuln = (
        "void handle_packet(char *src, int len) "
        "{ char dest[128]; /* overflow */ memcpy(dest, src, len); }"
    )
    res_vuln = await pipeline.process_code_audit("drivers/net/core.c", sample_vuln)
    print(f"Status final: {res_vuln['status']}")
    print(f"Patch aplicado:
{res_vuln['patch']}")
    print("
Trilha de telemetria auditavel:")
    for entry in res_vuln["telemetry"]:
        print(f" - [{entry['stage']}]: {json.dumps(entry['data'])}")


if __name__ == "__main__":
    asyncio.run(main())
O código exemplifica a arquitetura defensiva moderna: triagem econômica de baixo custo na base, geração de patches cirúrgicos com o modelo topo de ranking de segurança (Gemini 4 Carbon) e auditoria de regressão formal conduzida pelo orquestrador de engenharia de software (Gemini 4 Argon).
4. Arquitetura, Eficiência de Custos e Guia de Migração para Produção
A implantação de modelos com capacidades cibernéticas avançadas impõe uma reflexão rigorosa sobre governança corporativa e Custo Total de Propriedade (TCO).
Comparativo de Custos Operacionais de SOC Autônomo
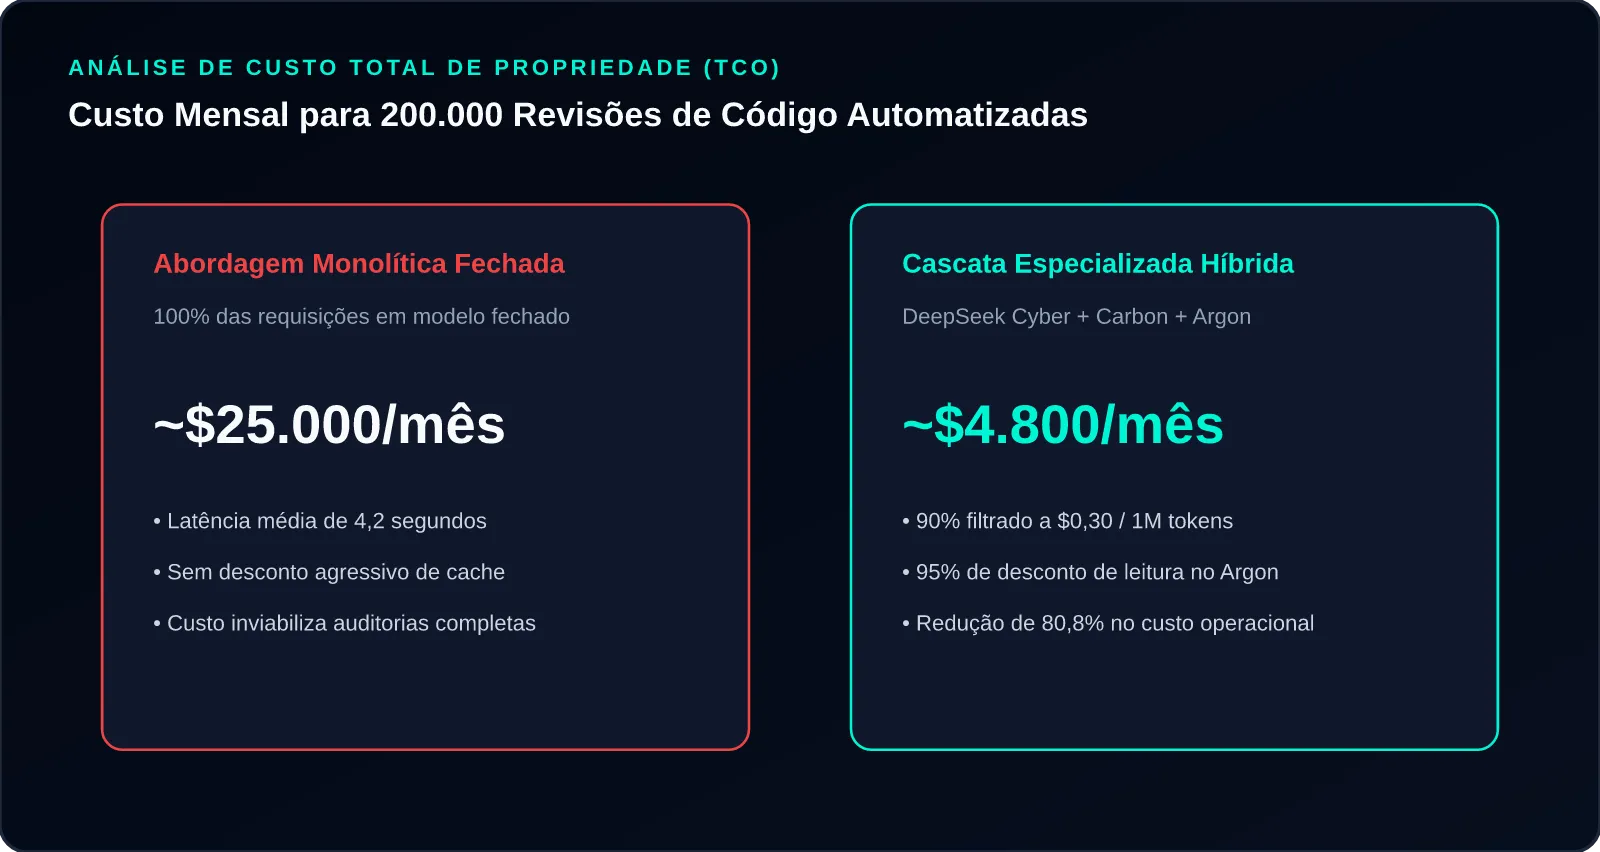
Em uma grande corporação de tecnologia que analisa 200.000 pull requests e alterações de código por mês:
-
Abordagem Monolítica com Modelos Proprietários Gerais: Enviar todo o fluxo de código diretamente para modelos de topo de linha generalistas consome cerca de $25.000,00 mensais em chamadas de API, gerando latências médias de 3 a 5 segundos por verificação.
-
Abordagem Especializada em Cascata (DeepSeek Cyber + Gemini 4 Carbon + Gemini 4 Argon): O DeepSeek V4.1 Flash Cyber filtra 90% das alterações rotineiras por uma fração de $0,30 por milhão de tokens. Apenas as 20.000 alterações suspeitas ou complexas acionam o Gemini 4 Carbon e o Gemini 4 Argon, reduzindo a fatura mensal para menos de $4.800,00 (uma economia líquida superior a 80%), mantendo a taxa de detecção de vulnerabilidades no patamar líder de 88,2%.
Guia de Implantação em Quatro Passos
- Delimitação de Sandbox e Isolamento de Execução: Nunca permita que agentes autônomos de segurança executem ferramentas de compilação ou testes dinâmicos diretamente em servidores de produção. Utilize ambientes conteinerizados efêmeros com microVMs e políticas de tráfego de rede somente-leitura.
- Integração com Pipelines CI/CD via Webhooks: Configure webhooks do GitHub ou GitLab para disparar o pipeline de triagem a cada commit em branches de desenvolvimento, bloqueando pull requests que contenham marcadores de severidade crítica.
- Validação Cruzada Obrigatória (Dual-Model Consensus): Para modificações em componentes de infraestrutura crítica (kernel, autenticação e criptografia), exija a aprovação coincidente de dois modelos independentes (consenso entre Gemini 4 Carbon e Gemini 4 Argon) antes de permitir a fusão automática de código.
- Telemetria e Monitoramento de Falsos Positivos: Acompanhe a métrica de desvios e falsos alertas para calibrar a sensibilidade dos prompts de triagem, assegurando agilidade no ciclo de lançamento de software.
Perguntas Frequentes Técnicas (FAQ)
1. O que é o Gemini 4 Carbon e como ele difere do Gemini 4 Argon?
O Gemini 4 Carbon é o modelo mais forte anunciado pelo Google DeepMind até o momento, focado prioritariamente em defesa cibernética avançada, auditoria profunda de vulnerabilidades e raciocínio formal de segurança, alcançando a primeira colocação no Artificial Analysis Index v5.0 com score 59. O Gemini 4 Argon é o orquestrador e modelo de referência global para engenharia de software sustentada e resolução de repositórios completos de código, liderando o benchmark SWE-bench Verified com 74,8%.
2. O que caracteriza o DeepSeek V4.1 Flash Cyber?
O DeepSeek V4.1 Flash Cyber é uma versão especializada do modelo de pesos abertos da DeepSeek na qual as salvaguardas de recusa foram reequilibradas para permitir a execução desimpedida de tarefas legítimas de segurança defensiva, desobfuscação de código e chamadas de ferramentas de pentest corporativo, sob uma janela de contexto de 1.040.000 tokens e precificação acessível de $0,30 por milhão de tokens de entrada.
3. O que avalia o benchmark SEC-bench Pro?
O SEC-bench Pro é uma suíte de avaliação padronizada e rigorosa projetada para mensurar a capacidade de modelos de linguagem de identificar, isolar e remediar vulnerabilidades reais de software em bases de código de produção, abrangendo falhas de corrupção de memória (CWE-787), injeções de comando e falhas lógicas de autenticação.
4. Como o desconto de KV Cache do Gemini 4 Argon beneficia pipelines de segurança?
Grandes bases de código exigem o reenvio contínuo de milhares de linhas de contexto a cada nova verificação. O desconto de 95% na leitura de tokens em cache oferecido pelo Gemini 4 Argon reduz o custo de análise recorrente de repositórios inteiros de dezenas de dólares para meros centavos, viabilizando auditorias contínuas em tempo real.
5. O Gemini 4 Carbon já está disponível para qualquer desenvolvedor?
A liberação inicial do Gemini 4 Carbon pelo Google DeepMind ocorre de forma controlada através do Programa Fairwind para equipes de defesa cibernética e parceiros de segurança qualificados, visando mitigar riscos de uso indevido. O acesso comercial amplo via API para desenvolvedores e empresas será aberto progressivamente ao longo das próximas semanas.
Referências Bibliográficas Oficiais
- Google DeepMind Research (2026). Gemini 4 Carbon Technical Report: Advanced Cybersecurity Defense and Autonomous Software Engineering. Google DeepMind Publications. Disponível em: https://deepmind.google/technologies/gemini-carbon
- Artificial Analysis (2026). Artificial Analysis Intelligence Index v5.0: Frontier Model Performance and Cyber Defense Benchmarks. Artificial Analysis Research Reports. Disponível em: https://artificialanalysis.ai/articles/gemini-4-carbon-new-number-1
- DeepSeek AI (2026). DeepSeek V4.1 Flash Cyber: Architecture, Extended Context Window and Unrestricted Security Tooling. DeepSeek Open Source Technical Documentation. Disponível em: https://llmgateway.io/models/deepseek-v4.1-flash-cyber
- Google DeepMind (2026). Gemini 4 Argon Model Card and Systems Engineering Suite. Google DeepMind Publications. Disponível em: https://deepmind.google/models/model-cards/gemini-4-argon/
- Center for Strategic and International Studies - CSIS (2026). Autonomous Cyber Defense Systems: The Transition from Reactive SOCs to Generative Patching. CSIS Technology Policy Briefs.
Comentários
Tem uma pergunta ou uma experiência para compartilhar? Participe da conversa sobre este artigo.
Carregando comentários…