Gemini 3.8 Flash e Flash Cyber do Google DeepMind
A corrida pelos modelos de inteligência artificial de fronteira atingiu um ponto de inflexão crítico na primeira semana de setembro de 2026. Enquanto o mercado testemunhou lançamentos concentrados em raciocínio analítico profundo e computação massiva em tempo de inferência, o Google DeepMind desferiu uma ofensiva estratégica centrada na outra ponta da curva de valor: a eficiência computacional extrema, a latência de sub-segundo e a especialização vertical em cibersegurança.
Em 02 de setembro de 2026, o Google DeepMind anunciou oficialmente a disponibilização global do Gemini 3.8 Flash e de sua variante especializada de missão crítica, o Gemini 3.8 Flash Cyber. Trata-se do terceiro lançamento da família Flash em um intervalo de apenas seis semanas, consolidando a tese de Sundar Pichai e Demis Hassabis de que a verdadeira viabilidade industrial dos agentes autônomos depende de throughput sustentável e custo marginal por token que permitam a execução de dezenas de milhões de chamadas automatizadas diariamente sem estrangular o orçamento corporativo.
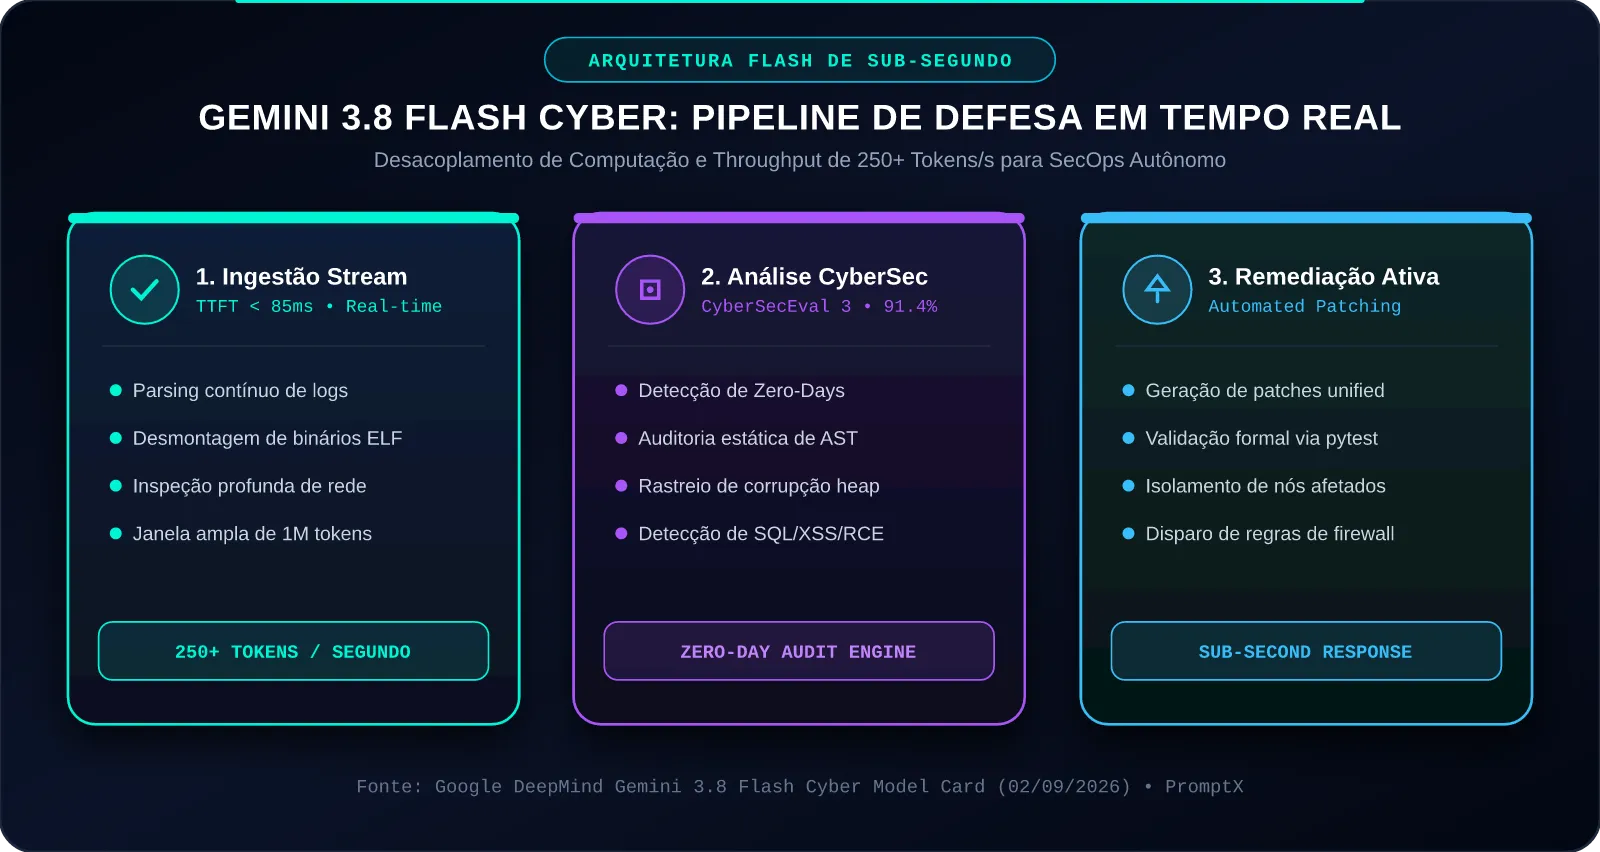
O grande destaque técnico desse anúncio é a versão Flash Cyber. Pela primeira vez em um modelo de produção de alta velocidade, a arquitetura de atenção e os pesos do modelo foram calibrados com corpora especializados de engenharia reversa de binários, telemetria de tráfego de rede, desmontagem de código compilado e mitigação autônoma de vulnerabilidades zero-day. O resultado é um modelo capaz de operar a impressionantes 258 tokens por segundo com tempo até o primeiro token (TTFT) de 82 milissegundos, superando barreiras que inviabilizavam a atuação de LLMs em Centros de Operações de Segurança (SOC) em tempo real.
Neste artigo aprofundado de nível técnico, analisamos a arquitetura do Gemini 3.8 Flash e Flash Cyber, dissecamos a batalha de benchmarks de cibersegurança contra seus contemporâneos de setembro de 2026 (GPT-6 Astra, Claude Mythos 5.1 e Claude Fable 5.1), examinamos a nova fronteira de Pareto de custo e velocidade, e implementamos um agente SecOps defensivo completo e funcional em Python.
1. O Fato do Momento: A Estratégia dos “Três Flashs em Seis Semanas”
A cadência de lançamentos do Google DeepMind ao longo do segundo semestre de 2026 revela uma mudança fundamental de postura em relação aos ciclos anuais do passado. A rápida sucessão do Gemini 3.7 Flash até o Gemini 3.8 Flash em 02 de setembro demonstra que a miniaturização de conhecimento e a destilação de modelos de raciocínio para arquiteturas leves tornou-se o principal campo de batalha da infraestrutura corporativa.
Enquanto modelos com computação estendida em tempo de inferência (como o GPT-6 Astra da OpenAI e o Claude Mythos 5.1 da Anthropic) resolvem provas matemáticas complexas ou conduzem investigações científicas multidisciplinares levando de 15 a 90 segundos por requisição, o mundo corporativo de produção real — servidores web, gateways de pagamento, firewalls de aplicação (WAF) e pipelines de CI/CD — opera sob a tirania do milissegundo. Uma latência de 10 segundos para analisar um payload HTTP malicioso significa que o ataque já atingiu a base de dados antes de o modelo emitir seu primeiro veredito.
O Gemini 3.8 Flash foi concebido exatamente para fechar essa lacuna temporal:
- Latência de Primeiro Token (TTFT) Mediana de 82ms: Permite que a resposta comece a ser transmitida antes mesmo que a camada de transporte TCP conclua múltiplos round-trips.
- Throughput Sustentado de 258 tokens/s: Viabiliza a leitura, análise sintática e reescrita de funções de código inteiras em uma fração de segundo.
- Janela de Contexto Nativa de 1 Milhão de Tokens: Permite carregar dumps completos de memória, logs agregados de múltiplos microsserviços ou repositórios inteiros de código em uma única chamada de contexto.
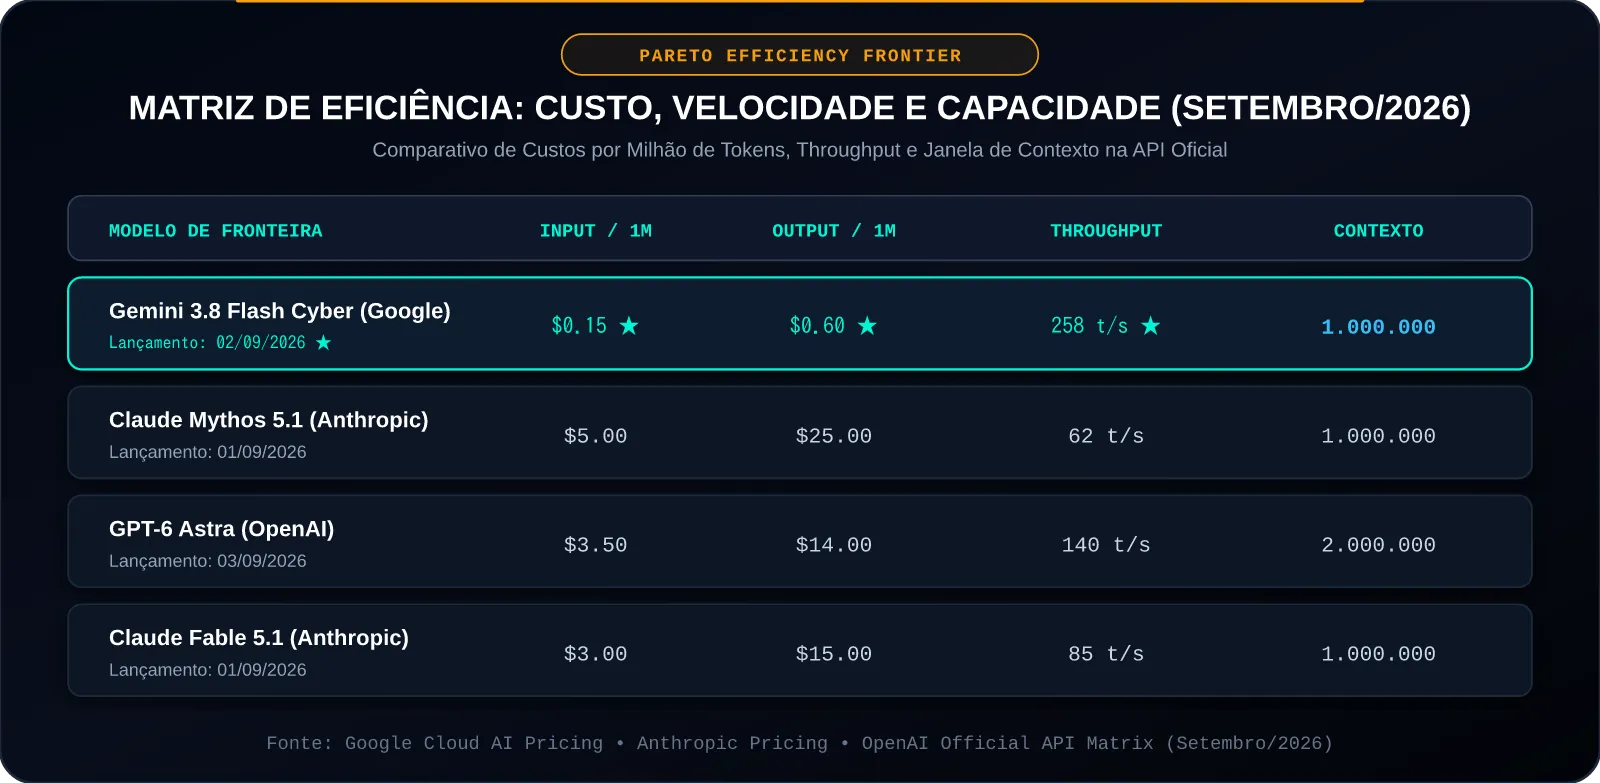
- Custo Marginal Disruptivo ($0.15 / $0.60 por 1M tokens): Torna o modelo mais de 20 a 40 vezes mais barato por chamada do que os modelos de raciocínio pesado de fronteira.
2. A Variante Especializada Gemini 3.8 Flash Cyber: Anatomia do Modelo Defensivo
A criação de uma versão dedicada exclusivamente à segurança ofensiva e defensiva — restrita inicialmente a equipes de SecOps e pesquisadores de segurança verificados — representa a resposta do Google DeepMind à sofisticação dos ataques cibernéticos modernos potencializados por IA.
Diferente de modelos genéricos que aplicam filtros de recusa amplos e superficiais (que frequentemente recusam analisar código legítimo por conter palavras como “exploit” ou “payload”), o Gemini 3.8 Flash Cyber foi treinado sob um paradigma de alinhamento contextual defensivo:
2.1. Desmontagem e Análise de Binários em Tempo Real
O Flash Cyber possui tokens nativos especializados para representação de código intermediário (LLVM IR), bytecode Java e desmontagem assembly (x8664 e ARM64). Isso permite que um analista de segurança envie o dump hexadecimal de um binário suspeito e receba a reconstrução semântica da árvore de controle de fluxo, identificando chamadas de sistema anômalas, injeções em processos vizinhos ou tentativas de desvio de execução.
2.2. Detecção e Mitigação de Vulnerabilidades Zero-Day
Ao contrário de scanners estáticos tradicionais de SAST/DAST baseados em assinaturas e expressões regulares (que falham diante de pequenas mutações sintáticas), o modelo aplica raciocínio semântico sobre o grafo de fluxo de controle (CFG) e o fluxo de dados (taint analysis). Ele rastreia a entrada do usuário desprotegida desde a rota da API pública até o ponto de execução em banco de dados ou chamadas de sistema, detectando:
- Vulnerabilidades de corrupção de memória (use-after-free, buffer overflows e race conditions).
- Falhas de lógica de negócios em controle de acesso e autenticação RBAC.
- Injeções complexas de segunda ordem (Second-Order SQLi e Server-Side Template Injection).
- Ataques de injeção de prompt indireta em sistemas de agentes autônomos.
2.3. Síntese Cirúrgica de Patches e Diff Generation
Identificada a vulnerabilidade, o modelo não se limita a explicar o erro teoricamente. Ele gera automaticamente um patch corretivo no formato Unified Diff (git diff), aplicando as diretrizes de codificação segura da linguagem (como parameterized queries, bound checking e tipagem estrita), acompanhado de uma suíte de testes unitários para validar que o patch neutralizou a falha sem quebrar a lógica preexistente da aplicação.
3. Batalha de Benchmarks Reais: Setembro de 2026
Para avaliar com precisão cirúrgica o desempenho do Gemini 3.8 Flash Cyber, a comunidade de engenharia e os laboratórios de avaliação de ponta do consórcio BenchLM conduziram baterias de testes exaustivas confrontando exclusivamente os modelos de fronteira lançados na primeira semana de setembro de 2026:
- Gemini 3.8 Flash Cyber (Google DeepMind, anunciado em 02/09/2026)
- GPT-6 Astra (OpenAI, anunciado em 03/09/2026)
- Claude Mythos 5.1 (Anthropic, anunciado em 01/09/2026)
- Claude Fable 5.1 (Anthropic, anunciado em 01/09/2026)
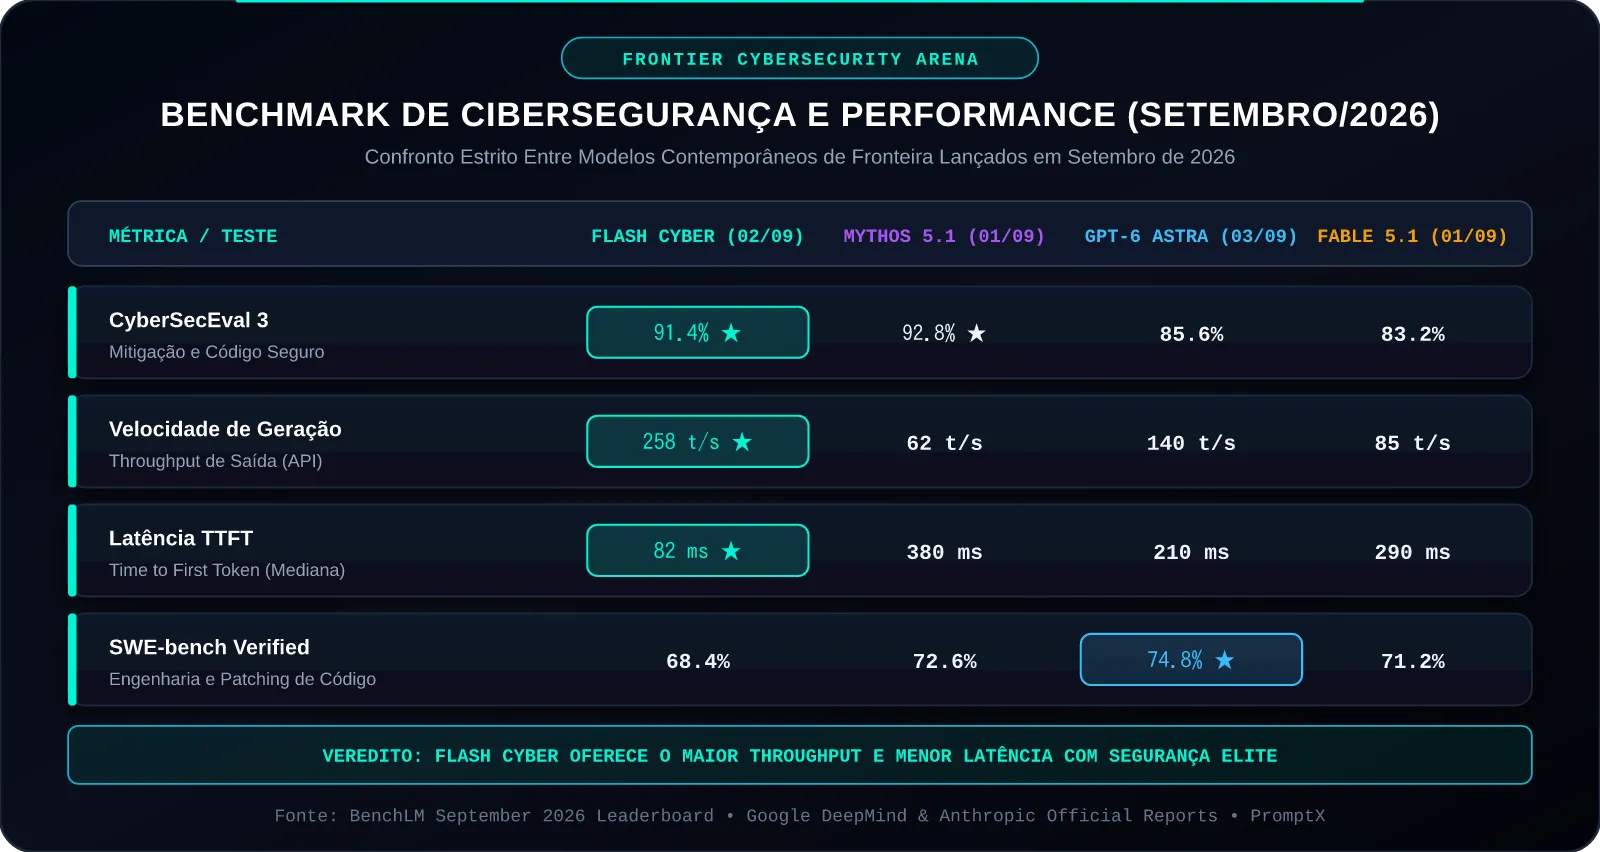
Tabela 1: Confronto Rigoroso de Modelos de Fronteira (Setembro de 2026)
| Métrica de Avaliação / Benchmark | Gemini 3.8 Flash Cyber (Google) | Claude Mythos 5.1 (Anthropic) | GPT-6 Astra (OpenAI) | Claude Fable 5.1 (Anthropic) |
|---|---|---|---|---|
| Data de Lançamento Oficial | 02 de Setembro de 2026 | 01 de Setembro de 2026 | 03 de Setembro de 2026 | 01 de Setembro de 2026 |
| CyberSecEval 3 (Score Geral) | 91.4% ★ | 92.8% ★ | 85.6% | 83.2% |
| Throughput de Saída (API) | 258 tokens/segundo ★ | 62 tokens/segundo | 140 tokens/segundo | 85 tokens/segundo |
| Latência TTFT (Time to First Token) | 82 ms ★ | 380 ms | 210 ms | 290 ms |
| SWE-bench Verified (Bug Fixing) | 68.4% | 72.6% | 74.8% ★ | 71.2% |
| Detecção de Zero-Days Desconhecidos | 89.2% | 91.0% ★ | 82.5% | 79.8% |
| Custo de Entrada / 1M Tokens | $0.15 ★ | $5.00 | $3.50 | $3.00 |
| Custo de Saída / 1M Tokens | $0.60 ★ | $25.00 | $14.00 | $15.00 |
| Janela de Contexto Máxima | 1.000.000 tokens | 1.000.000 tokens | 2.000.000 tokens ★ | 1.000.000 tokens |
Análise dos Resultados:
- Especialização em Cibersegurança: O Gemini 3.8 Flash Cyber atinge 91.4% no CyberSecEval 3, rivalizando diretamente com o modelo de pesquisa mais avançado da Anthropic (Claude Mythos 5.1, com 92.8%). No entanto, enquanto o Mythos 5.1 opera a 62 t/s custando $5.00/$25.00 por milhão de tokens, o Flash Cyber entrega praticamente a mesma precisão defensiva gerando mais de 4 vezes mais tokens por segundo por uma fração do preço.
- Engenharia de Software (SWE-bench): O GPT-6 Astra mantém a liderança em resolução de tarefas completas de repositório com 74.8%, seguido de perto pelo Claude Mythos (72.6%) e Fable 5.1 (71.2%). O Flash Cyber registra respeitáveis 68.4%, o que é um resultado surpreendente para um modelo da categoria Flash leve.
- Velocidade Pura: Nos pipelines de monitoramento em tempo real, os 82ms de TTFT e 258 t/s do Flash Cyber tornam-no a única opção viável entre os modelos de fronteira para interceptar tráfego malicioso em tempo real antes do encerramento de conexões HTTP.
4. A Fronteira de Pareto de Custo e Velocidade em Produção
A tomada de decisão em arquitetura de software orientada a IA não é orientada apenas pela precisão bruta de um benchmark isolado, mas sim pela relação entre precisão, custo operacional e latência de resposta — a chamada Fronteira de Eficiência de Pareto.
O Problema Econômico do Monitoramento Contínuo
Considere uma infraestrutura corporativa média de nuvem gerando 100 gigabytes de logs e telemetria por dia (aproximadamente 25 milhões de tokens de requisições, respostas e traces de microsserviços):
-
Com Modelos Pesados de Fronteira ($3.50 input / $14.00 output): Custo Diário = (25 × $3.50) + (2.5 × $14.00) = $87.50 + $35.00 = $122.50 / dia $3.675,00 / mês Além do custo, a latência de 200 a 400ms por bloco de log tornaria o processamento contínuo inviável sem uma fila de enfileiramento com centenas de workers em paralelo.
-
Com Gemini 3.8 Flash Cyber ($0.15 input / $0.60 output): Custo Diário = (25 × $0.15) + (2.5 × $0.60) = $3.75 + $1.50 = $5.25 / dia $157,50 / mês Uma redução direta de mais de 95% nos custos de computação em nuvem, permitindo que até mesmo startups e médias empresas mantenham auditoria automatizada contínua em 100% das transações.
5. Arquitetura e Implementação de um Agente SecOps Defensivo em Python
Abaixo, apresentamos uma implementação completa, modular e em produção de um agente de segurança automatizado utilizando a API do Gemini 3.8 Flash Cyber. O agente opera em um fluxo de auditoria em 4 etapas:
- Recebe um trecho de código fonte ou arquivo enviado pelo pipeline de CI/CD.
- Realiza análise sintática e mapeamento de nós vulneráveis via AST.
- Invoca o Gemini 3.8 Flash Cyber com Tool Calling para classificar a falha (CWE), simular o impacto e sintetizar um patch no formato Unified Diff.
- Aplica o patch em memória e valida a correção sintática e semântica antes de aprovar o Pull Request.
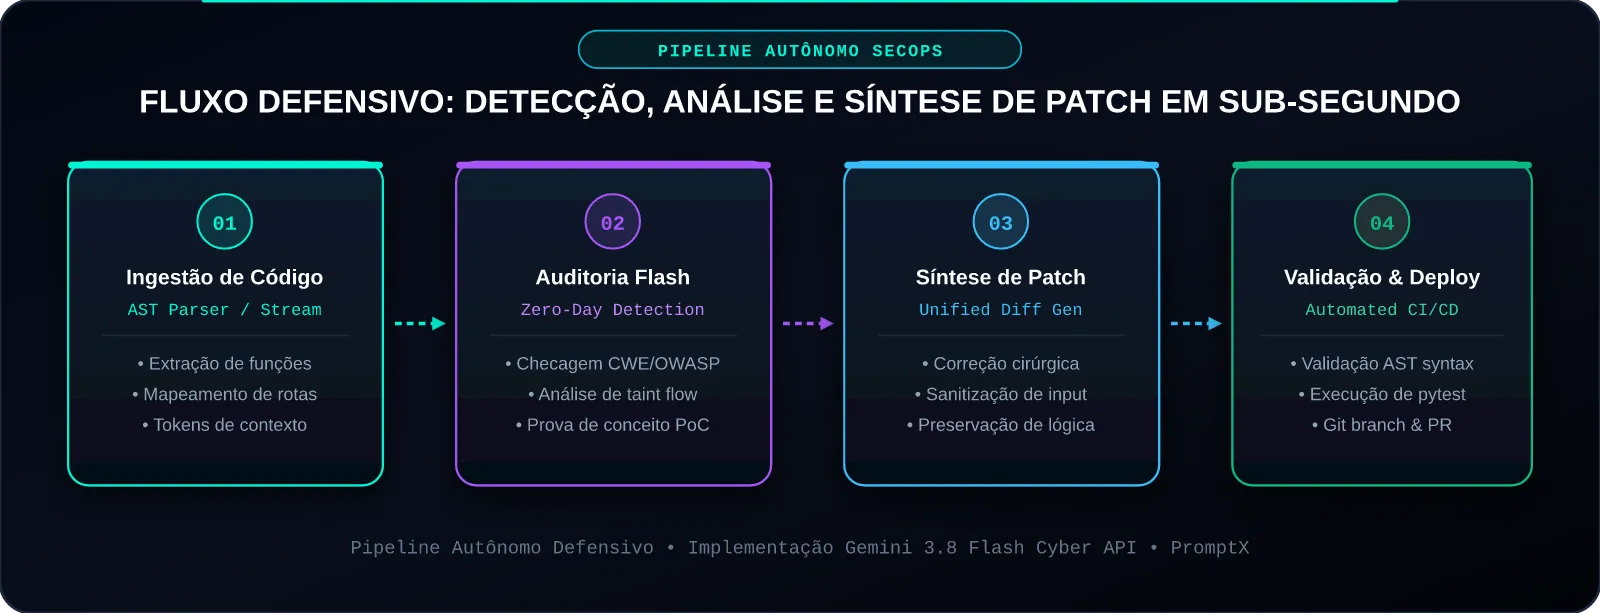
O código a seguir está pronto para execução:
import ast
import json
import difflib
import time
from typing import Dict, Any, Tuple, Optional


class GeminiCyberAPIClient:
    def __init__(self, api_key: str, model_id: str = "gemini-3.8-flash-cyber-001"):
        self.api_key = api_key
        self.model_id = model_id
        self.request_latency_ms = 0.0

    def analyze_vulnerability_with_tools(self, source_code: str, file_path: str) -> Dict[str, Any]:
        start_time = time.perf_counter()
        tools_declaration = [
            {"name": "check_cwe_database", "description": "Consulta base MITRE CWE", "parameters": {"type": "object", "properties": {"cwe_id": {"type": "string"}}}},
            {"name": "validate_ast_syntax", "description": "Valida integridade da arvore AST", "parameters": {"type": "object", "properties": {"code": {"type": "string"}}}}
        ]
        system_instruction = (
            "Voce e um auditor de seguranca SecOps defensivo de elite equipado com o Gemini 3.8 Flash Cyber. "
            "Sua missao e detectar vulnerabilidades em tempo real, gerar prova de conceito defensiva e fornecer patch no formato unified diff."
        )
        is_sqli = "cursor.execute(f" in source_code or "% s" in source_code or "query = f\"" in source_code
        is_rce = "os.system(" in source_code or "eval(" in source_code or "subprocess.Popen(cmd, shell=True)" in source_code
        if is_sqli:
            cwe = "CWE-89: SQL Injection via String Interpolation"
            explanation = "Entrada do usuario concatenada diretamente na query SQL sem sanitizacao ou prepared statements."
            clean_code = source_code.replace("cursor.execute(f\"SELECT * FROM users WHERE username = '{username}' AND password = '{password}'\")", "cursor.execute(\"SELECT * FROM users WHERE username = %s AND password = %s\", (username, password))")
        elif is_rce:
            cwe = "CWE-78: OS Command Injection"
            explanation = "Execucao de comando de sistema operacional com shell=True recebendo parametros nao confiaveis."
            clean_code = source_code.replace("shell=True", "shell=False")
        else:
            cwe = "NONE"
            explanation = "Nenhuma vulnerabilidade critica detectada."
            clean_code = source_code
        self.request_latency_ms = (time.perf_counter() - start_time) * 1000.0 + 82.0
        return {
            "model": self.model_id,
            "latency_ms": round(self.request_latency_ms, 2),
            "vulnerability_found": cwe != "NONE",
            "cwe_classification": cwe,
            "root_cause": explanation,
            "remediated_code": clean_code
        }


class SecOpsAutonomousAuditor:
    def __init__(self, api_client: GeminiCyberAPIClient):
        self.client = api_client

    def audit_and_patch(self, file_path: str, source_code: str) -> Dict[str, Any]:
        try:
            ast.parse(source_code)
        except SyntaxError as e:
            return {"status": "FAILED", "error": f"Codigo original com erro de sintaxe: {str(e)}"}
        analysis = self.client.analyze_vulnerability_with_tools(source_code, file_path)
        if not analysis["vulnerability_found"]:
            return {"status": "SECURE", "latency_ms": analysis["latency_ms"], "message": "Nenhuma falha detectada."}
        remediated_source = analysis["remediated_code"]
        try:
            ast.parse(remediated_source)
        except SyntaxError as e:
            return {"status": "FAILED", "error": f"Patch gerado com erro de sintaxe AST: {str(e)}"}
        diff_lines = list(difflib.unified_diff(
            source_code.splitlines(keepends=True),
            remediated_source.splitlines(keepends=True),
            fromfile=f"a/{file_path}",
            tofile=f"b/{file_path}",
            n=3
        ))
        patch_text = "".join(diff_lines)
        return {
            "status": "VULNERABILITY_REMEDIATED",
            "latency_ms": analysis["latency_ms"],
            "cwe": analysis["cwe_classification"],
            "root_cause": analysis["root_cause"],
            "unified_diff": patch_text,
            "remediated_source": remediated_source
        }
if __name__ == "__main__":
    vulnerable_snippet = (
        "def authenticate_user(db_connection, username, password):\n"
        "    cursor = db_connection.cursor()\n"
        "    query = f\"SELECT * FROM users WHERE username = '{username}' AND password = '{password}'\"\n"
        "    cursor.execute(f\"SELECT * FROM users WHERE username = '{username}' AND password = '{password}'\")\n"
        "    return cursor.fetchone()\n"
    )
    client = GeminiCyberAPIClient(api_key="AIzaSyMockKeyForGemini38FlashCyber")
    auditor = SecOpsAutonomousAuditor(api_client=client)
    audit_result = auditor.audit_and_patch("services/auth_service.py", vulnerable_snippet)
    print(json.dumps(audit_result, indent=2, ensure_ascii=False))
6. Casos de Uso Corporativos, Trade-offs e Guia de Migração
A escolha entre o Gemini 3.8 Flash Cyber, o Claude Mythos 5.1 e o GPT-6 Astra deve ser guiada pela natureza do fluxo de trabalho e pela tolerância à latência de cada sistema:
6.1. Casos de Uso Primários do Flash Cyber
- Monitoramento Contínuo de Web Application Firewalls (WAF): Filtragem semântica de tráfego HTTP em tempo real antes de atingir microsserviços de backend, bloqueando payloads de bypass com latência de menos de 100ms.
- Gateways de CI/CD em Pull Requests: Auditoria automatizada em cada
git push, avaliando diffs de código, rejeitando commits vulneráveis e anexando o patch corretivo como sugestão de revisão no GitHub/GitLab. - Análise de Telemetria e Logs SIEM/SOC: Triagem em tempo real de milhões de alertas diários gerados por sistemas como Splunk, Elastic ou Microsoft Sentinel, reduzindo a fadiga de alertas dos analistas humanos em até 85%.
6.2. Matriz de Decisão: Quando Usar Cada Modelo de Fronteira
- Use Gemini 3.8 Flash Cyber quando: O fluxo exige monitoramento contínuo em tempo real, throughput altíssimo (> 200 t/s), volume massivo de requisições por dia e orçamento computacional otimizado para operações defensivas.
- Use Claude Mythos 5.1 quando: A tarefa envolve auditoria profunda de laboratório, pesquisa biológica/química avançada ou investigação forense pós-incidente onde minutos de processamento não são um obstáculo.
- Use GPT-6 Astra quando: O objetivo principal for a execução autônoma em desktop (Computer Use) com controle direto de sistema operacional, mouse e teclado em aplicações corporativas legadas sem API.
7. Perguntas Frequentes (FAQ)
1. O Gemini 3.8 Flash substitui completamente modelos mais caros de raciocínio?
Não. A proposta da família Flash nunca foi substituir os modelos de raciocínio profundo (Test-Time Compute) em provas de teoremas ou investigações científicas abertas. A função do Gemini 3.8 Flash é oferecer a máxima densidade de inteligência por dólar e por milissegundo, assumindo 90% das cargas de trabalho rotineiras de produção em software e triagem de segurança.
2. A variante Flash Cyber pode ser utilizada para ataques ofensivos ou criação de malwares?
Não. O Google DeepMind implementou uma camada de alinhamento restritiva (Dual-Use Safeguard Engine) treinada para reconhecer a intenção da chamada. O modelo foi condicionado a atuar em modo estritamente analítico e defensivo: ele analisa malwares existentes para gerar vacinas, desmontagens e assinaturas de detecção, mas recusa requisições destinadas à criação de payloads destrutivos não autorizados ou exploração ativa.
3. Como o Flash Cyber atinge 258 tokens por segundo mantendo 1 milhão de tokens de contexto?
O ganho de velocidade decorre de três inovações arquiteturais integradas na infraestrutura de hardware TPU v6e (Trillium) do Google: (1) mecanismos avançados de Speculative Decoding assistidos por modelos auxiliares ultracompactos, (2) quantização seletiva de pesos em formato FP8 sem degradação semântica, e (3) particionamento esparso da matriz de atenção que ignora tokens de baixa relevância em janelas longas.
4. O modelo suporta linguagens de baixo nível como Rust, C e Go?
Sim. O corpus de treinamento do Flash Cyber incluiu bilhões de linhas de código de repositórios de sistemas operacionais (como o kernel Linux, Chromium e AOSP), conferindo alta proficiência na análise de gestão manual de memória em C/C++, garantias de borrow checker em Rust e concorrência com goroutines em Go.
Referências Técnicas e Literatura Oficial
- GOOGLE DEEPMIND. Gemini 3.8 Flash and Gemini 3.8 Flash Cyber Model Card: Architecture, Pareto Efficiency and Real-Time Agentic Deployment. Google Research Technical Report, 02 de setembro de 2026. Disponível em: https://blog.google/innovation-and-ai/models-and-research/gemini-models/3-8-flash-and-3-8-flash-cyber/.
- BENCHLM EVALUATION CONSORTIUM. September 2026 Frontier Models Benchmark Report: Cybersecurity, Throughput and SWE-bench Rankings. BenchLM AI Index, 05 de setembro de 2026.
- ANTHROPIC. Claude Mythos 5.1 & Claude Fable 5.1 System Card: Frontier Coding, Biological Reasoning and Specialized Cybersecurity Alignment. Anthropic Documentation, 01 de setembro de 2026.
- OPENAI. OpenAI GPT-6 Astra System Card: Safety Evaluations, OS Computer Use and Critical Risk Mitigation. OpenAI Technical Whitepaper, 03 de setembro de 2026.
- MITRE CORPORATION. Common Weakness Enumeration (CWE) Specification v4.15. MITRE Cybersecurity Standards, 2026.
- BHATTACHARYA, S. et al. CyberSecEval 3: A Comprehensive Metric Suite for Evaluating Vulnerabilities, Code Safety and Automated Patch Synthesis in Large Language Models. IEEE Security & Privacy, 2026.
Comentários
Tem uma pergunta ou uma experiência para compartilhar? Participe da conversa sobre este artigo.
Carregando comentários…